Comparateur interactif des outils et services de cybersécurité
Découvrez les caractéristiques clés des principaux outils pour sécuriser votre compte Gmail et protéger vos données contre le piratage.
| Outil / Service | Fonctionnalités principales | Type | Utilité pour Gmail |
|---|
Comprendre l’ampleur de la fuite des comptes Gmail piratés en 2025
En octobre 2025, une immense fuite de données a secoué la sphère numérique en dévoilant que plus de 183 millions de comptes Gmail avaient été compromis. Il est important de préciser que cette fuite ne provient pas d’une faille de sécurité inhérente aux serveurs de Google, mais bien d’un phénomène plus insidieux : l’utilisation de logiciels malveillants, appelés « infostealers », installés sur les ordinateurs des utilisateurs. Ces malwares comme RedLine ou Vidar fouillent les machines infectées à la recherche d’identifiants stockés, puis transmettent ces informations sur des forums et marchés clandestins.
Ce type d’attaque ne cible donc pas directement Google, mais exploite la négligence des utilisateurs ou la vulnérabilité de leurs appareils personnels. La compilation de ces informations a été si volumineuse qu’elle a généré un fichier de 3,5 téraoctets, contenant 183 millions de comptes uniques, dont 16,4 millions d’adresses e-mail exposées pour la première fois. Cette masse d’informations a été analysée par les experts de Synthient, une plateforme de cybersécurité, qui a découvert que cette fuite résultait d’une agrégation de plusieurs milliers de vols isolés sur une année entière.
Cette réalité met en lumière un point crucial : malgré les investissements massifs des géants comme Google ou Microsoft pour protéger leurs systèmes, la faille la plus vulnérable reste souvent chez l’utilisateur final. Une infection locale, le recyclage de mots de passe, et une absence de vigilance peuvent suffire à compromettre un compte aussi robuste qu’un compte Gmail. La quantité impressionnante de données exposées a poussé Troy Hunt, expert australien reconnu, à mettre à jour la base de données de Have I Been Pwned (HIBP) avec ces nouvelles informations, élargissant ainsi la portée de la vérification accessible au public.
Comment savoir si votre compte Gmail a été compromis via Have I Been Pwned ?
La première étape incontournable pour toute personne souhaitant vérifier si son compte Gmail a été compromis est de se rendre sur le site Have I Been Pwned, une référence mondiale pour le suivi des fuites de données. Ce service gratuit permet d’entrer son adresse e-mail afin de vérifier instantanément si elle figure dans l’une des bases de données de comptes piratés, incluant désormais les données massives issues de la récente fuite de 183 millions de comptes Gmail.
Le fonctionnement est simple : après avoir soumis son adresse mail, HIBP cherche dans son énorme base de données si cet identifiant s’est retrouvé dans une fuite connue. Si c’est le cas, un message d’alerte informe l’utilisateur du risque et invite à prendre des mesures immédiates. Cette démarche est d’autant plus impérative que beaucoup d’utilisateurs ne prennent conscience d’un piratage qu’après des usages frauduleux ou des connexions détectées. Là, l’outil permet de prévenir bien avant toute intrusion visible.
Cette possibilité de contrôle a bouleversé la gestion proactive des comptes en ligne. Il est devenu un réflexe fortement conseillé, tant par les spécialistes de la cybersécurité que par les entreprises comme Bitdefender ou Kaspersky, de réaliser une telle vérification à intervalles réguliers. Elle s’inscrit dans une logique de vigilance renforcée, nécessaire à l’ère où des millions de comptes peuvent être compromis en une seule attaque.
Par exemple, une utilisatrice ayant constaté que son compte Gmail apparaissait sur HIBP a pu immédiatement changer son mot de passe, activer la double authentification, et consulter l’historique de ses connexions via Google. Cette réactivité a évité une compromission plus large de ses informations personnelles, démontrant l’importance du réflexe d’utilisation d’outils comme HIBP.
Mesures essentielles pour renforcer la sécurité de votre compte Gmail après une compromission
Être averti d’un piratage ne suffit pas ; il faut aussi agir rapidement pour limiter les dégâts. La première précaution consiste à changer immédiatement le mot de passe de son compte Gmail. Il est crucial que ce nouveau mot de passe soit unique, complexe et distinct de ceux utilisés sur d’autres plateformes. En 2025, les experts de McAfee et Trend Micro recommandent des mots de passe d’au moins 16 caractères mêlant lettres majuscules et minuscules, chiffres ainsi que symboles.
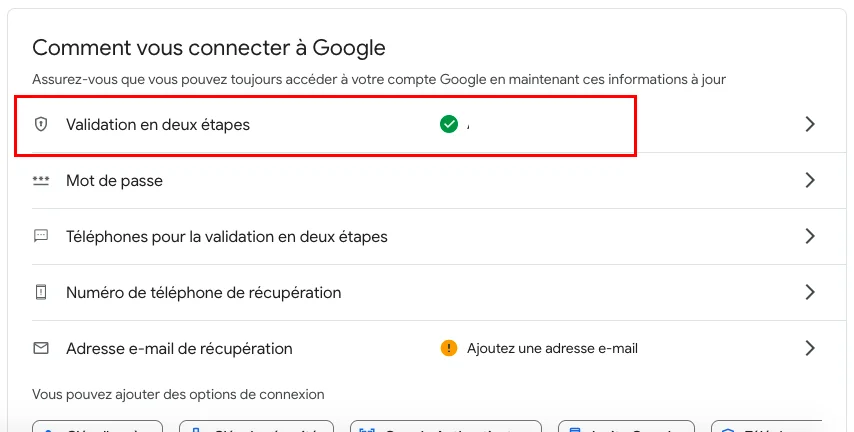
Outre le changement de mot de passe, l’activation de la double authentification (2FA) est une étape quasi obligatoire. Cette couche de sécurité supplémentaire, proposée par Google, consiste à demander une validation additionnelle souvent sous forme de code envoyé sur le smartphone ou généré par une application dédiée. Selon les retours de Symantec et Avast, la 2FA empêche la plupart des accès non autorisés même si un pirate possède le mot de passe.
Par ailleurs, il est conseillé de vérifier toutes les connexions récentes au compte Gmail via les paramètres de sécurité Google. Cette fonction permet de détecter des activités suspectes, comme des connexions depuis des pays inhabituels ou des appareils inconnus. Si vous détectez ces anomalies, il est recommandé de déconnecter ces appareils et de renforcer la sécurité de votre compte.
Enfin, la prudence passe aussi par la gestion des mots de passe : utiliser un gestionnaire de mots de passe comme Dashlane ou LastPass simplifie la création et la mémorisation de mots de passe très complexes. Ces outils permettent également de repérer les redondances et d’éviter de réutiliser les mêmes identifiants sur plusieurs services, réduisant ainsi les risques de compromission en cascade.
Risques liés à la réutilisation des mots de passe et comment les éviter
La fuite massive de données révélée en 2025 a permis de démontrer une vulnérabilité souvent sous-estimée : le danger lié à la réutilisation des mots de passe sur plusieurs plateformes. Lorsqu’un compte Gmail est compromis via un logiciel malveillant ou une autre fuite, si son mot de passe est identique à celui d’un compte Facebook, Apple, ou Instagram, les hackers peuvent accéder facilement à ces services, phénomène connu sous le nom de « credential stuffing ».
Cette technique consiste à tenter automatiquement les combinaisons volées sur différents sites jusqu’à trouver un accès valide. Des entreprises comme Microsoft et Google ont renforcé leurs systèmes de détection face à cette menace, mais la meilleure défense reste la vigilance de l’utilisateur. Par exemple, un internaute ayant subi une fuite sur Gmail a vu son compte Instagram piraté quelques jours plus tard, faute d’avoir changé ses mots de passe identiques.
Pour contrer ce risque, il est essentiel de segmenter ses mots de passe : chaque plateforme doit avoir un mot de passe unique. Les gestionnaires comme Bitdefender Password Manager ou Kaspersky Password Manager facilitent cette tâche et alertent même sur la force et l’utilisation répétée des mots de passe.
De plus, éviter l’utilisation de réseaux Wi-Fi publics non sécurisés sans recourir à un VPN est recommandé, car ces connexions sont souvent ciblées par des attaques permettant d’intercepter les données de connexion. La prudence dans l’environnement de navigation réduit considérablement les risques d’infection par des infostealers.
Surveillance et bonnes pratiques continues pour protéger son compte Gmail en 2025
La sécurité ne s’arrête jamais à une simple réaction après un piratage. Elle nécessite une surveillance active et l’adoption d’habitudes de prévention sur le long terme. Google encourage ses utilisateurs à contrôler régulièrement leurs paramètres de sécurité, y compris la vérification des alertes de connexion inhabituelles et la revue des appareils connectés.
Des outils intégrés dans les principaux navigateurs comme Chrome, Safari ou Firefox sont maintenant équipés de gestionnaires de mots de passe sécurisés et alertent l’utilisateur en cas de fuite potentielle d’identifiants. L’interconnexion de ces services avec des solutions antivirus telles que celles proposées par Avast ou Trend Micro permet une défense plus holistique.
La sensibilisation demeure clé : comme le souligne le chercheur Graham Cluley, il est devenu impossible pour un individu de mémoriser tous ses mots de passe complexes. Déléguer cette tâche à des gestionnaires fiables permet non seulement de renforcer la sécurité, mais aussi d’assurer une réactivité optimale en cas de compromission détectée.
À l’avenir, avec l’évolution rapide des logiciels malveillants et des techniques de piratage, la cybersécurité nécessite des mises à jour régulières des connaissances et la vigilance constante des utilisateurs pour protéger efficacement leurs comptes numériques. Se tenir informé, utiliser des outils performants et adopter les bonnes pratiques sont des gestes désormais essentiels dans le quotidien numérique.